 Selskapsstyring
 M&A og transaksjoner
 Styreportal
 Kundehistorier
 Innsikt
 Arrangementer & Webinarer
 Sikkerhet og personvern
 Produktnyheter
 Logg inn
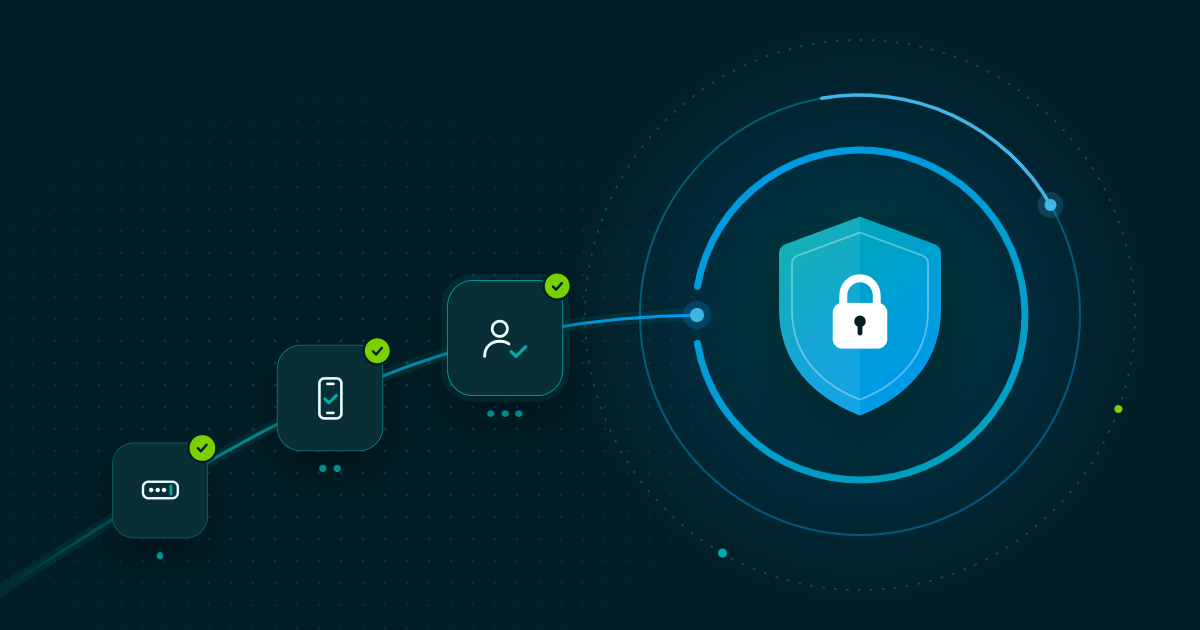 Cybersikkerhet handler ikke alltid om avansert teknologi. Ofte er det de enkleste tiltakene som gjør størst forskjell: Bruk sterke og unike påloggingsopplysninger, slå på multifaktorautentisering og bruk Single Sign-On der det er mulig.
Enten du er styremedlem, leder, ansatt eller ekstern samarbeidspartner, kan kontoen din gi tilgang til sensitiv forretningsinformasjon. Når du beskytter kontoen, beskytter du også virksomheten.
Her er tre konkrete grep som gjør det vanskeligere for uvedkommende å ta over kontoen din.
1. Bruk et sterkt og unikt passord eller en passordfrase
Passordet er ofte det første som står mellom en angriper og kontoen din. Derfor er det også et yndet mål.
De vanligste svakhetene er:
- Samme passord på flere kontoer
- Korte passord som er lette å gjette
- Personlige opplysninger, som navn eller fødselsdato
- Små endringer av gamle passord, for eksempel at Sommer2024 blir til Sommer2025
Et godt passord er langt, unikt og vanskelig å gjette. En passordfrase er et praktisk alternativ: flere ord uten naturlig sammenheng, som er lette for deg å huske, men vanskelige for andre å gjette.
For eksempel:
- Blåbær-Trikk-Kompass7
- Hunden-sover-på-sofaen!
Ikke bruk disse eksemplene. Lag din egen passordfrase som bare du kjenner.
En passordbehandler kan lage og lagre unike passord for deg, slik at du slipper å huske alle selv.
Hvorfor må passordet være unikt?
Hvis et passord lekker i et datainnbrudd, vil angripere prøve den samme kombinasjonen av brukernavn og passord på andre tjenester. Denne metoden kalles «credential stuffing».
Med et eget passord for hver tjeneste blir skaden begrenset til den ene kontoen som er rammet.
Kort fortalt: Bruk et langt og unikt passord eller en passordfrase på hver viktige konto, og vurder å ta i bruk en passordbehandler.
2. Slå på multifaktorautentisering (MFA)
Et sterkt passord bør ikke være din eneste beskyttelse.
Multifaktorautentisering (MFA) betyr at du må bekrefte hvem du er på mer enn én måte når du logger inn. Avhengig av tjenesten kan det være:
- En autentiseringsapp eller eID
- Et varsel på mobilen som du godkjenner
- En fysisk sikkerhetsnøkkel
- Fingeravtrykk eller ansiktsgjenkjenning
Prinsippet er enkelt: Du bekrefter identiteten din med noe du vet, noe du har eller noe du er.
Hvis en angriper får tak i passordet ditt gjennom phishing eller et datainnbrudd, står det fortsatt en ekstra sperre mellom angriperen og kontoen.
Hvorfor er MFA spesielt viktig for jobbkontoer?
En jobbkonto kan gi tilgang til styredokumenter, økonomiske tall, fortrolig korrespondanse og informasjon om transaksjoner.
For virksomheter som håndterer slik informasjon, bør MFA være et minstekrav. Det gjør det også enklere å stille de samme sikkerhetskravene til alle brukere og systemer.
Kort fortalt: Slå på MFA der det er mulig, særlig på kontoer som gir tilgang til sensitiv informasjon.
3. Bruk Single Sign-On (SSO) der det er mulig
Single Sign-On (SSO) betyr at du logger inn én gang via en sentral identitetsleverandør og deretter får tilgang til flere systemer, uten egne påloggingsopplysninger for hvert av dem.
Mange virksomheter bruker for eksempel Microsoft Entra ID til å styre påloggingen til forretningssystemene sine.
I stedet for å ha egne passord og sikkerhetsinnstillinger i hvert enkelt system, samler virksomheten pålogging og tilgangsstyring på ett sted.
Det betyr at:
- Brukerne logger inn via én sentral identitetsleverandør
- Tilganger styres fra ett sted
- MFA kan kreves for alle tilknyttede systemer samtidig
- Tilganger kan endres eller fjernes raskt, for eksempel når noen slutter
- De ansatte har færre passord å holde styr på
Single Sign-On i Admincontrol
Én pålogging, full kontroll
Med Single Sign-On logger styret og ledelsen inn via virksomhetens egen identitetsløsning, for eksempel Microsoft Entra ID. Det gir sterkere sikkerhet og enklere tilgangsstyring.
Hvordan gjør SSO virksomheten tryggere?
SSO gir både bedre sikkerhet og en enklere hverdag. Virksomheten kan stille de samme kravene til pålogging overalt, og brukerne har færre passord å huske. Dermed blir det også mindre fristende å gjenbruke dem.
Sammen med MFA og riktige tilgangsrettigheter er SSO en viktig del av virksomhetens identitets- og tilgangsstyring.
Kort fortalt: Bruk SSO der det er tilgjengelig, slik at påloggingen samles ett sted og sikkerhetskravene blir like for alle.
Sikkerhet og regelverk: Begynn med det grunnleggende
Cybersikkerhet handler ikke bare om avansert teknologi. Hver enkelt bruker påvirker hvor godt virksomheten er beskyttet.
Samtidig skjerpes kravene. Digitalsikkerhetsloven trådte i kraft 1. oktober 2025, NIS2-direktivet er på vei inn i norsk rett, og DORA stiller egne krav til finanssektoren. Felles for regelverket er økt vekt på risikostyring og digital motstandskraft, og sikker pålogging og god tilgangsstyring er en sentral del av dette.
For deg som bruker kan tre enkle grep gjøre stor forskjell:
1. Bruk et sterkt og unikt passord eller en passordfrase
Ikke gjenbruk passord, og vurder å ta i bruk en passordbehandler.
2. Slå på multifaktorautentisering
Legg til en ekstra kontroll, slik at passordet ikke er det eneste som beskytter kontoen din.
3. Bruk Single Sign-On der det er mulig
Samle påloggingen ett sted, så blir det enklere å styre tilganger og holde sikkerhetskravene like.
God cybersikkerhet starter med gode vaner. Når du sikrer din egen konto, beskytter du også informasjonen du har tilgang til, og gjør virksomheten mer motstandsdyktig.
Ofte stilte spørsmål
Hvilke tre grep er viktigst for å sikre en konto?
Bruk et sterkt og unikt passord eller en passordfrase, slå på multifaktorautentisering (MFA) og bruk Single Sign-On (SSO) der det er mulig.
Hvorfor bør jeg bruke et unikt passord?
Hvis et passord lekker i et datainnbrudd, kan det ikke brukes til å komme inn på dine andre kontoer. Gjenbruker du passord, kan én lekkasje gi tilgang til mange tjenester.
Hva er multifaktorautentisering?
MFA betyr at du må bekrefte identiteten din på mer enn én måte før du får tilgang, for eksempel med passord i kombinasjon med en autentiseringsapp, en sikkerhetsnøkkel eller fingeravtrykk.
Hva er Single Sign-On?
Med SSO logger du inn via en sentral identitetsleverandør og får tilgang til flere systemer uten egne påloggingsopplysninger for hvert av dem.
Hvordan henger passord, MFA og SSO sammen?
De utfyller hverandre. Et sterkt og unikt passord beskytter påloggingen, MFA legger til en ekstra kontroll, og SSO lar virksomheten samle pålogging og tilgangsstyring på ett sted. Til sammen gjør de det langt vanskeligere for uvedkommende å ta over en konto.